Linux: packet flow, обработка в ядре пакетов, фильтрация, connection tracking, statistics: iptables, ipset, ipfw, nftables, bpfilter, firewalld, conntrack, BPF, packetfilter, netstat, iptraf, jool, tc

  • Про фильтрацию/NAT на базе TC (TC NAT, TC BLOCK) в отдельной статье
Фильтрация на базе DPDK
 О ОБРАБОТКЕ ПАКЕТА В  ЯДРЕ LINUX
  Читать дальше

Network: SDN (Cisco ACI, Cisco DNA, Open/Juniper Contrail, openflow, openstack)

SDN – Software Defined Networking

  • О Juniper contrail
  • openflow – по сути с контроллера на ноды транслируется набор правил match-action, где в качестве action может быть pass_to/drop/mirror/etc (по сути ACL c действиями)
  • Tungsten: vrouter на базе dpdk.
    • You can try run vrouter with dpdk.
  Читать дальше

SecureCRT, Termius, MPutty, (supper)Putty, SolarPutty, mRemoteNG, iTerm, Mobaxterm, Windows Terminal

Альтернативы SecureCRT:

  • Termius – кросс-платформенная альтернатива
  • Windows: Windows Terminal, mRemoteNG, MPutty, SupperPutty, SolarPutty, Mobaxterm (препод Linux особенно хвалил)
  • MacOS: iTerm2 – шикарная альтернатива на Mac


PUTTY

Король, использую его + закладки сессий самой Windows. Получается довольно удобно. 🙂

По PPK можно легко получить public key – это делает WinSCP с кнопки.  Читать дальше

Security: classic firewall (history), Cisco ASA

Источники:

  • Про NGFW (FirePower) в отдельной статье
  • Про классические файрволы (ASA) в отдельной статье (этой)
  • Видео от Газинформсервис (ГАЗ-ИС)
  • Второе видео
  • Дока по базовой настройке Cisco ASA из второго видео Описание настроек КМЭ, в ней например подробно описана установка FirePOWER (SFR, подозреваю сокращение от SourceFiRe) модуля для Cisco ASA
https://www.cisco.com/c/en/us/support/docs/security/asa-firepower-services/118644-configure-firepower-00.html#anc7
  Читать дальше

Network Security: L2 (switching) security

Layer 2 attacks
Если разрушить фундамент – разрушиться весь дом. Поэтому безопасность на канальном уровне крайне важна.
Disrupt the bottom of the wall and the top is disrupted too.
Рекомендация/технология и от чего защищает:
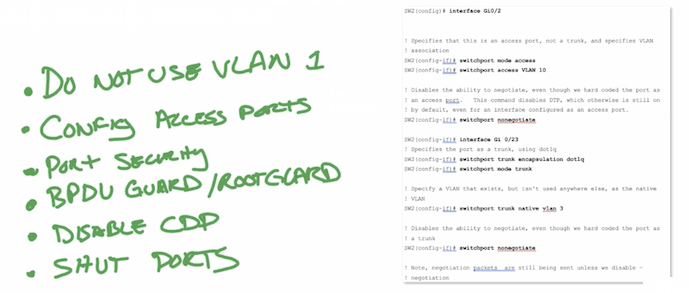
  • Select native vlan as unused vlan on trunk (not vlan 1) – vlan hopping attacks
  • Configure access ports as access ports – DTP attacks
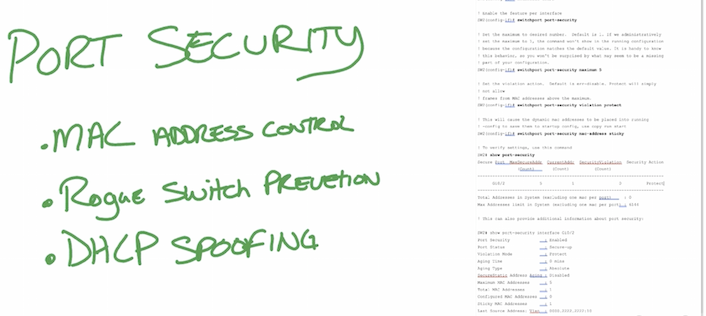
  • Limit mac addresses by port security – CAM attacks, mac spoofing
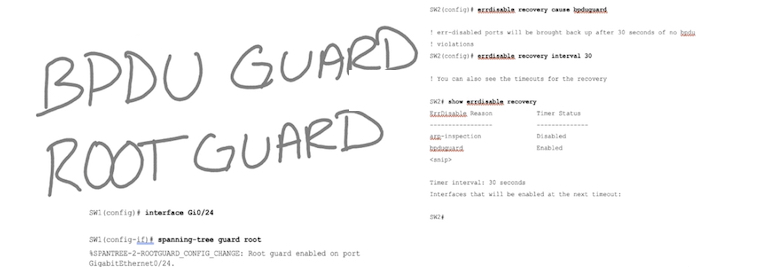
  • BPDU guard/root guard – STP topology (DOS, MITM attacks)
  • Disable CDP/LLDP – reconnaissance attacks
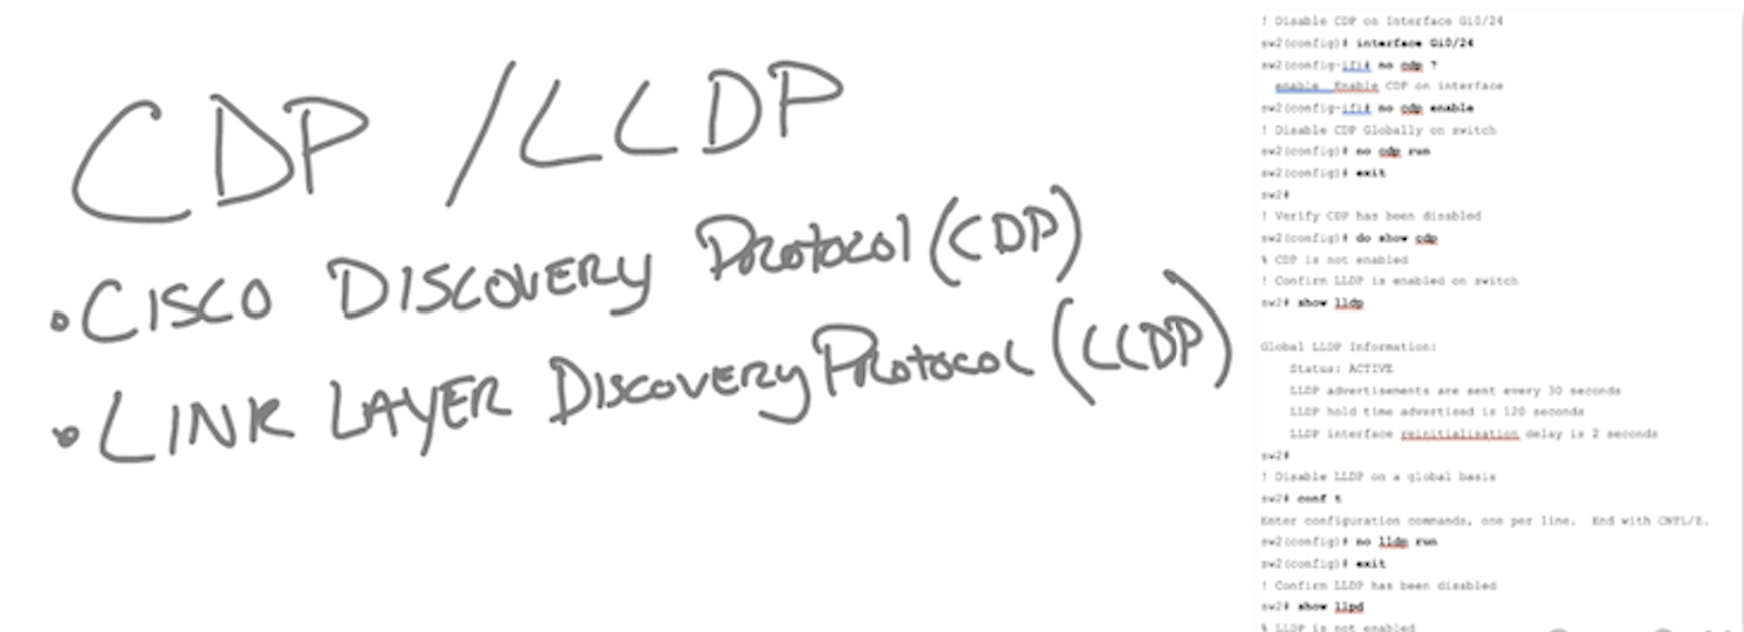
  • Shut unused ports – Implicit deny/whitelisting/default deny: теория в security, пример практики в cisco ios nfp architecture
  • DHCP snooping – dhcp attacks, basic for DAI/IPSG (IP source guard)
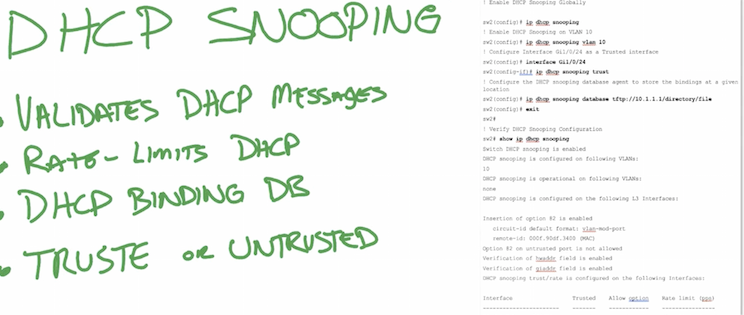
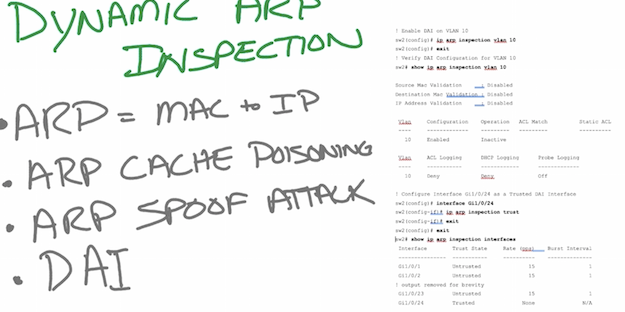
  • DAI – arp spoofing attacks, rate limit
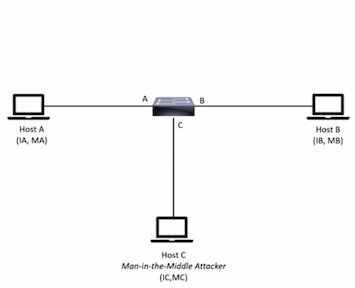
 

  • IPSG – ip spoofing attacks
  • Storm control – flood/DOS attacks
  • 802.1x – authentication before access to network
  • ACL – control by policy
  Читать дальше
Network: VMware SD-WAN

SD-WAN


Материалы


VMware SD-WAN (VeloCloud) – топ в Magic Quadrant 2020 Wan EDGE (SD-WAN), далее уже Fortinet, Cisco, etc.

  • Сценарий – любые филиалы, проблемные или не проблемные, требующие надежные/особые сервисы (офисы банков, страховых компаний, медицинские и проч).
  Читать дальше

Security: Cisco AMP, Cisco ThreatGrid

Cisco Threat Grid – купленная cisco компания. Threat grid решение позволяет анализировать malware в sandbox на основе threat intelligence данных (из cisco umbrella – напр. флаг для домена о том, что он CC server). Решение threat grid интегрировано с cisco CTA (подробнее в netflow/stealthwatch), Cisco AMP for endpoints.  Читать дальше

Network security: сетевые атаки (kali, yersinia, arpspoof, dns2proxy, mitmproxy, sslsplit, aircrack, dnsmasq, hping3, dnsflood, sockstress)

Kali linux
  • Легко запускается в virtualbox/vmware
    • Скачать можно тут
    • kali/kali default username/password
  • Можно поставить и life образ на flash, например, используя rufus.
  • Примеры запуска DoS/DDoS атак с использованием hping3, dnsflood в отдельной статье DoS/DDoS
  • Образ для QEMU, пригодится для GNS3 (доступ через vnc для GUI, ssh для CLI, но нужно включать)
# on KALI
sudo systemctl start ssh # sudo service ssh start
sudo systemctl enable ssh

# on remote
ssh root@172.16.208.130
    • default password toor (-> root)
  • Если есть проблема в работе NetworkManager в Kali Linux (нет апплета, не применяются настройки, падает интерфейс и проч) – лучше всего его снести (застопить, в конфиге /etc/NetworkManager/NetworkManager.conf
  Читать дальше

Raspberry Pi 4 разное

  • Заказывал  RPi4 2G KIT Bundle 5 тут. Все шикарно, никаких нареканий. Есть особенности при включении, сборке, использовании, но они относятся в целом к RPi4, а не этому KIT (подробнее ниже). Комплектация:
    • RPi4 2G
    • Sandisk MicroSD 16G
    • Black ABS case with fan
    • Card reader
    • Heat sinks (небольшие)
    • 5V 3A Power Supply
    • 1 micro HDMI кабель
  • Конкурент RPi – OrangePI, есть, например, SATA
  • BCM2711 – SoC нового RPi.
  Читать дальше

Security: IPSec VPN (Theory, Cisco implementations: gre over ipsec, cryptomaps, ezvpn, flexvpn, getvpn)

IPSEC

  Читать дальше