- https://github.com/jitsi/jitsi-meet – бесплатный ВКС (видео/аудио конференции). Может быть интегрировать в rocket.chat.
- https://apps.google.com/meet/ – бесплатный ВКС от google
- Частый вопрос – организация доступа к камерам без внешнего IP у роутера, за которым находятся камеры, решения в порядке моего приоритета:
- VPN на шлюз с внешним сервером IP и маршрутизация внутри VPN – безопасно и достаточно просто при наличии внешнего VPN сервера
- Облачный или не совсем контроллер (DVR) – cloud access ivideon, unify или другой, зачастую за $
- DYNDNS (при необходимости с пробросом портов для нескольких камер)
- Все таки покупка внешнего IP.
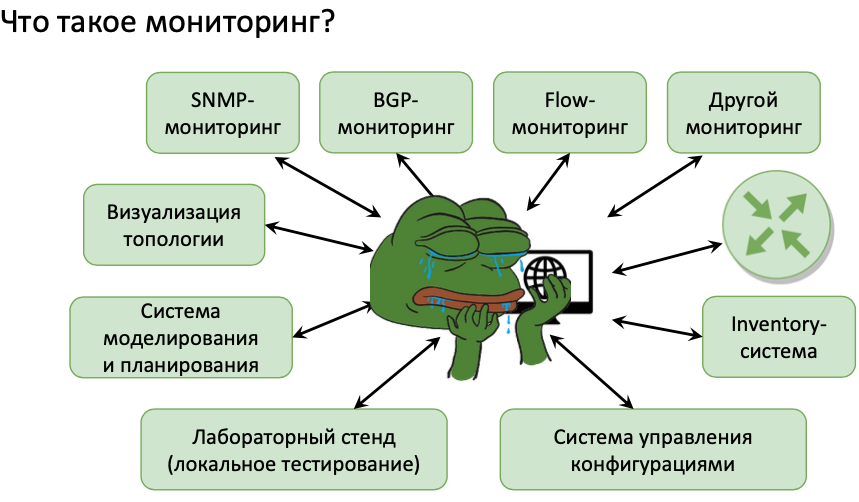
NMS, monitoring, observability, inventory, management, NTA, performance monitoring systems
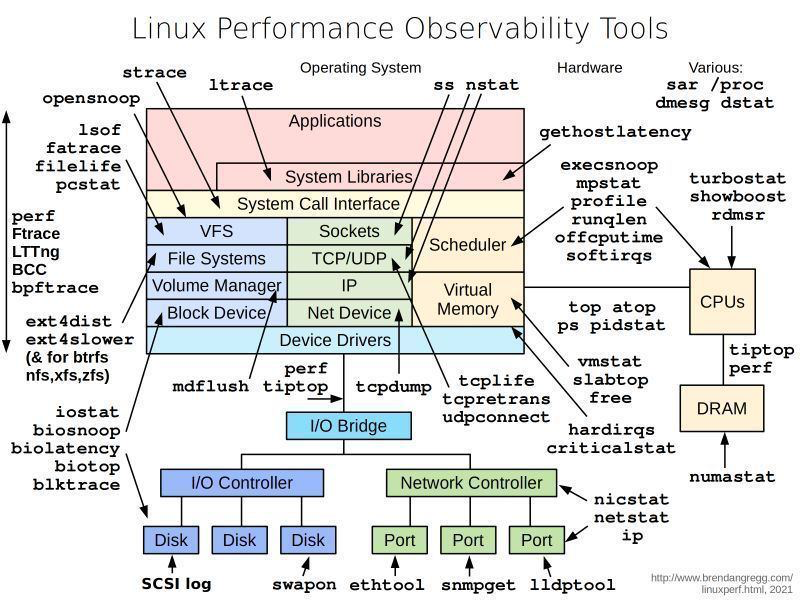
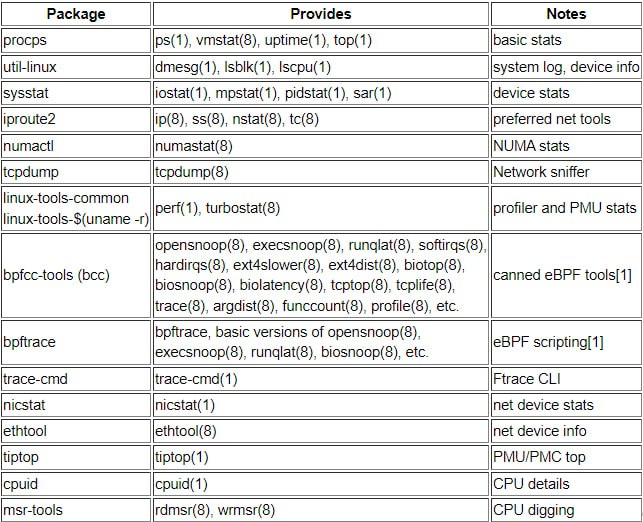
- Linux Performance Observability Tools: strace ltrace ss nstat gethostlatency sar proc dmesg dstat opensnoop laof fatrace filelife pcstat execsnoop mpstat profile runqlen offcputime softirqs turbostat show boost rmdsr perf fteace LTTng BCC bpftrace ext4dist ext4slower top atop ps pidstat vmstat slabtop free tiptop perf numastat hardirqs criticalstat nicstat netstat ip lldptool snmpget ethtool tcplife tcpretrans udpconnect tcpdump perf tiptop mdflush iostat biosnoop biolatency biotop blktrace swapon
- Мониторинг призван уменьшать значение времени исправления проблем (MTTR) или даже предотвращать возникновение аварийных ситуаций (подробнее ниже)
- Задача классического админа, решаемая мониторингом – сделать алерты в системе мониторинга на уменьшение количества краски в принтерах
- Существует разная глубина взросления «мониоринга» – реакция по негативному фидбеку/инцидента от пользователя, реакция на события мониторинга еще до обращения клиента, автоматизация на события мониторинга (напр.
Network: IPv4, IPv6 протоколы (фрагментация, флаги, nat, вопросы)
-
У любого статического маршрута метрика 0 по умолчанию (Cisco)
-
IP unnumbered позволяет обрабатывать пакеты без настройки IP-адреса на интерфейсе. Это работает путем “заимствования” IР-адреса у другого интерфейса.
- RIPE рекомендовал не принимать анонсы больше /24, большинство операторов придерживаются этого правила. Если хочется анонсировать префиксы большего размера (напр.
Network: заметки о DNS, OpenDNS (Cisco Umbrella), DNS security
Разное
- As codified in RFC 6555 Happy Eyeballs is the idea that you should try to look for both an IPv4 and IPv6 address when doing a DNS lookup. Whichever returns first, wins.
-
Dns cache – многие iot девайсы (панели, умные чайники, холодильники) делают всего один запрос на старте системы и игнорируют полностью поле ttl и это проблема для отказоустойчивости на базе dns – расчет что хост будет в простое максимум время ttl зачастую не оправдан в итоге (инфа от dropbox, linkmeup cdn).
IoT, протоколы, умный дом и умные девайсы
- (Wifi, IoT, security) Изоляция умной техники дома (защита от взлома хостов домашней сети с уязвимого устройства умного дома) возможна на роутере без отдельного ssid через функционал Изоляция Wi-Fi сети по SSID.
Linux: ssh (конфигурация, 2FA, туннели, примеры подключения, автологин, удаление сессий, radius, скрипты, туннелирование, проксирование)
- SSH3 (seclab) – протокол по функционалу близкий к ssh поверх QUIC (есть реализаци клиента и сервера), название скорее неудачное, но в целом проект интересный – напр. маскировка под HTTPS, скорость за счет ускорения handshake, проброс не только TCP, но и UDP портов; встроенный в quic “mobile IP”, «вести себя как web сервер пока не получим нужный id», нативная поддержка oauth, поддержка сертификатов x.509.
Linux: логи (/var/log, dmesg, last, lastlog, lastb, history, syslog/journald)
- https://losst.ru/kak-posmotret-logi-v-linux – хорошая статья с указанием стандартных путей лог файлов
-
(journalctl, поиск больших файлов) Файлы journal занимали 3.7G! После безопасной чистки путем указания vacuum-time 25MB.
-bash-4.2$ sudo du -chd 1 /var/log
4.0K /var/log/anaconda
72K /var/log/tuned
4.0K /var/log/chrony
33M /var/log/audit
3.7G /var/log/journal

-bash-4.2$ sudo journalctl --vacuum-time=1week
/var/log/syslog – системные (включает почти все другие логи), journald (сервис syslod) зачастую сейчас работает параллельно с syslog – journald хранит логи только в RAM, а Syslog в файле; можно этим управлять, в том числе отказом от какого либо из сервисов
/var/log/kern – логи ядра
/var/log/auth.log Читать дальше
Гипервизоры VirtualBox/WorkStation/Fusion/ESXI/Hyper-V/XEN; KVM/QEMU (oVirt/Proxmox VE)
- (Security, Virtualization) Все что надо знать о безопасности гипервизоров:
Гипервизор Xen разрешил гостевым системам взламывать хосты

Разработчики гипервизора Xen выкатили пачку экстренных обновлений, закрывающих сразу двадцать уязвимостей. И если восемь из них просто приводят к отказу в обслуживании или утечке памяти, то оставшиеся двенадцать полностью умножают на ноль саму концепцию виртуализации.
Network: работа с pcap – сбор и анализ (Wireshark/tshark, tcpdump, packetdump, capinfos), редактирование (hex editor, tcprewrite, bittwiste, editcap, mergecap, wireedit), воспроизведение (tcpreplay, bittwist), анонимизация, комплексные продукты (moloch, observer)
СБОР и АНАЛИЗ
Разное
-
(Wireshark, ИИ) ИИ может использоваться для генерации pcap на основе описания трафика корректных с точки зрения протокола (TrafficT5)
https://www.sciencedirect.com/science/article/abs/pii/S1389128625008242

We introduce TrafficT5, a three-stage, self-correcting framework that turns natural-language intents into executable PCAPs. It (i) predicts flow-level features, (ii) generates byte-aligned hex under a fixed 00–FF vocabulary, and (iii) invokes a repair module that deterministically enforces protocol invariants and performs detector-guided, iterative byte-level correction trained with multi-task objectives.
Linux: bash спец. символы, man, переменные (> >> $ & # ~/$HOME $USER \ | /n \t ^M $? * ; ()), redirect stdout/stderr, ALIAS, bashrc, profile; программирование в bash (полезные скрипты, получение опций в скриптах, функции, условия, циклы, case, массивы)
- Отдельные статьи:
- В Bash для вывода всех переменных окружения (environment variables) используются команды
- env
- printenv
- Узнать какой SHELL
~ echo $SHELL
/bin/bash

bash-3.2$ echo $SHELL   # MACOS
/bin/zsh
-
(ssh, bash) Пересылка сообщений между терминалами
# echo to special terminalЧитать дальше
echo "Hello Terminal 3" > /dev/pts/3
# echo to all terminal linux (3 vars)
echo "Your message here" | wall
wall message.txt